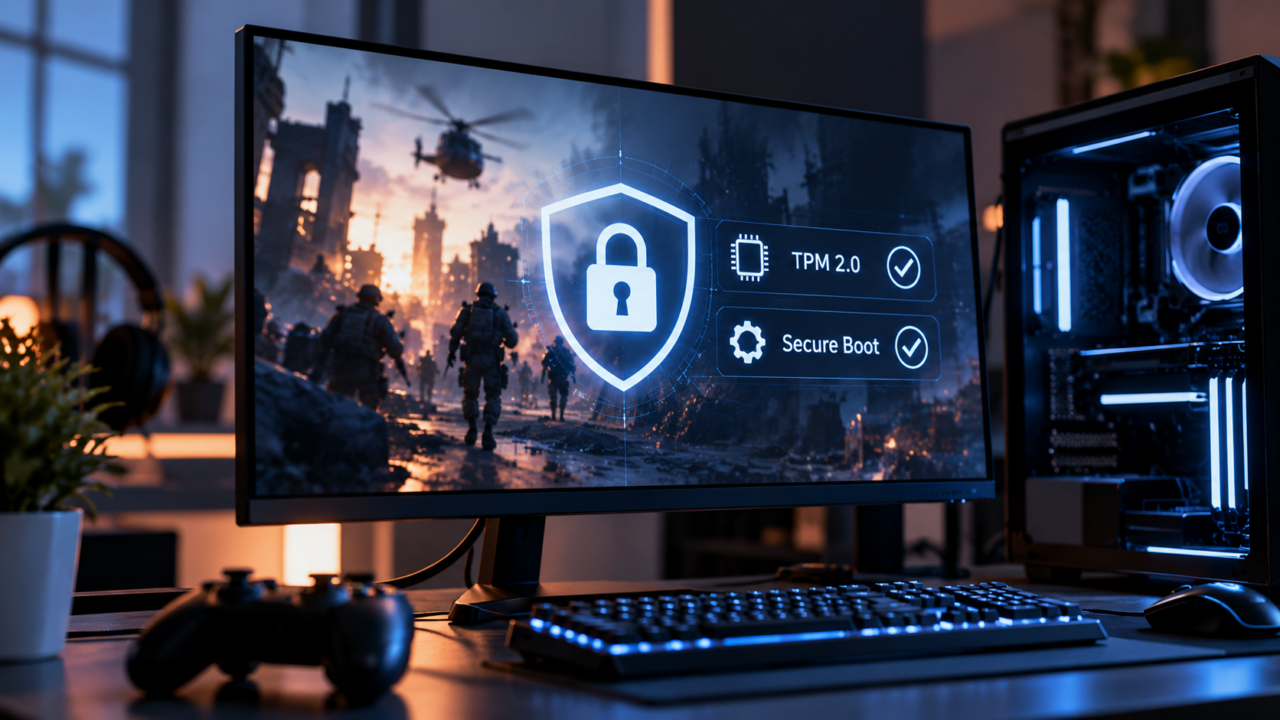
Ein neues Multiplayer-Spiel, ein schneller PC, alle Updates installiert und trotzdem erscheint statt des Hauptmenüs eine Fehlermeldung: Secure Boot oder TPM 2.0 fehlt.
Mit Aimbots und Wallhacks hat das auf den ersten Blick herzlich wenig zu tun. Der Kampf gegen Cheater hat sich aber längst über das Spiel selbst hinausverlagert und reicht heute tief in die Sicherheitsarchitektur des ganzen PCs hinein. Battlefield und Call of Duty zeigen besonders deutlich, dass inzwischen selbst Sicherheitsfunktionen des PC-Starts Teil des Anti-Cheat-Konzepts werden.
Warum interessiert ein Spiel überhaupt, wie der PC startet?
Ein klassisches Anti-Cheat-Programm sucht nach verdächtigen Prozessen, manipulierten Dateien oder auffälligem Verhalten während des Spielens. Das Problem: Cheats sind ebenfalls komplexer geworden. Manche arbeiten tief im Windows-System oder lesen Daten direkt aus dem Arbeitsspeicher aus, komplett am eigentlichen Spielprozess vorbei.
EA nennt beispielsweise Cheats auf Kernel-Ebene, manipulierte Eingabegeräte und externe Hardware, die per Direct Memory Access auf den Arbeitsspeicher zugreift. Javelin Anti-Cheat arbeitet deshalb selbst auf Kernel-Niveau. EA begründet das damit, externe Cheats erkennen zu müssen, die mit einem gewöhnlichen Programm schwerer zu erfassen wären.
Vereinfacht gesagt hat sich das Katz-und-Maus-Spiel verschoben: Wenn Cheats tiefer ins System wandern, versucht Anti-Cheat ihnen zu folgen. Secure Boot und TPM sollen dabei eine vertrauenswürdigere Ausgangsbasis schaffen, bevor das Match überhaupt beginnt.
BIOS, UEFI und Secure Boot: Was bedeutet das überhaupt?
Wer noch nie etwas im BIOS geändert hat, muss sich darunter keinen geheimen Hacker-Bereich vorstellen. Noch bevor Windows erscheint, läuft auf dem Mainboard eine grundlegende Software, die den PC startklar macht. Bei modernen Rechnern heißt sie meistens UEFI, viele nennen sie aus Gewohnheit weiterhin BIOS. Microsoft beschreibt UEFI schlicht als die Firmware, die ausgeführt wird, bevor Windows startet.
Man kann es sich wie den Maschinenraum vor Windows vorstellen. Dort werden unter anderem wichtige Start- und Sicherheitsfunktionen verwaltet.
Eine davon ist Secure Boot. Die Funktion prüft beim Hochfahren, ob nur vertrauenswürdige und digital signierte Software in den Startprozess gelangt. Ursprünglich soll das verhindern, dass sich besonders tief sitzende Schadsoftware schon vor oder während des Windows-Starts einschleust. Spiele haben Secure Boot also nicht erfunden, sie nutzen eine vorhandene Sicherheitsfunktion für ihren eigenen Anti-Cheat-Schutz.
Wichtig ist auch: Das Spiel selbst verändert nicht einfach dein BIOS. Sein Anti-Cheat-System kann lediglich verlangen oder überprüfen, dass bestimmte Sicherheitsfunktionen aktiviert sind.
Und was macht TPM 2.0?
TPM steht für Trusted Platform Module. Dahinter steckt eine hardwaregestützte Sicherheitsfunktion, die sensible Informationen schützen und den Sicherheitszustand des PCs überprüfen kann. Bei modernen Rechnern steckt sie häufig direkt in der Plattform bzw. Prozessor-Firmware. Windows 11 setzt TPM 2.0 zum Beispiel für Funktionen wie BitLocker oder Windows Hello ein.
Für Spieler reicht dabei eigentlich eine einfache Faustregel: Secure Boot sorgt dafür, dass der PC vertrauenswürdig startet. TPM 2.0 liefert dazu die hardwaregestützte Grundlage, mit der sich der Sicherheitszustand des Systems zusätzlich absichern und überprüfen lässt.
Activision kombiniert beides bei seinem RICOCHET-System. Nach Angaben des Unternehmens helfen TPM 2.0 und Secure Boot dabei, die Integrität des PCs vom Hochfahren bis zum Gameplay zu überprüfen.
Battlefield und Call of Duty gehen diesen Weg bereits
Das ist längst keine theoretische Sicherheitsfunktion mehr. EA hat Secure-Boot-Anforderungen bereits im Umfeld von Battlefield 2042 eingeführt. Laut dem Unternehmen haben daraufhin allein innerhalb eines Jahres mehr als 4,8 Millionen Spieler Secure Boot aktiviert. Für Battlefield 6 kamen zusätzlich TPM-2.0-Anforderungen hinzu.
Auch bei Call of Duty ist die Technik angekommen. Black Ops 7 und Warzone setzen auf TPM 2.0 und Secure Boot. Auch Modern Warfare 4 verlangt beide Sicherheitsfunktionen auf dem PC. Activision nennt den Schutz vor Low-Level-Cheats ausdrücklich als einen der Gründe.
Wie groß das Problem für Publisher geworden ist, zeigen auch EAs eigene Zahlen. Javelin schützt nach Angaben des Unternehmens inzwischen 20 Spiele und 57,1 Millionen Spieler. Im vergangenen Jahr seien 26,7 Millionen Cheat-Versuche verhindert worden. Solche Herstellerzahlen lassen sich von außen nicht unabhängig überprüfen, zeigen aber, welchen Aufwand Publisher mittlerweile in Anti-Cheat-Systeme stecken.
Warum Secure Boot für Spieler trotzdem nervig werden kann
Auf einem modernen PC kann Secure Boot längst unterstützt werden und trotzdem deaktiviert sein. Schwieriger wird es bei älteren Windows-Installationen: Für bestimmte Anti-Cheat-Anforderungen muss der Rechner im UEFI-Modus starten und der Datenträger das modernere GPT-Partitionsschema verwenden. Ein System, das noch mit Legacy-BIOS und MBR eingerichtet wurde, lässt sich deshalb nicht immer mit einem einzigen Klick umstellen. Activision weist bei Call of Duty genau auf diese Voraussetzungen hin.
Genau deshalb sollte niemand wahllos Einstellungen im BIOS ändern, nur weil ein Spiel eine Fehlermeldung zeigt. Activision selbst warnt davor, dass falsche Änderungen an UEFI- oder BIOS-Einstellungen im schlimmsten Fall zu Startproblemen des PCs führen können. Wer unsicher ist, sollte sich lieber an die Anleitung des Mainboard- oder PC-Herstellers halten, statt auf gut Glück selbst herumzuklicken.
TPM und Secure Boot sind an sich keine dubiosen Gaming-Funktionen. Beide gehören zum normalen Sicherheitskonzept moderner Windows-PCs. Neu ist vielmehr, dass Spiele diese Funktionen zunehmend zur Voraussetzung fürs Spielen machen.
Löst das endlich das Cheater-Problem?
So einfach ist es leider nicht. Secure Boot verhindert keinen Aimbot automatisch, und TPM erkennt nicht plötzlich jeden Wallhack. Beide Funktionen erschweren bestimmte Manipulationen und geben Anti-Cheat-Systemen eine zusätzliche, vertrauenswürdigere Grundlage für ihre Prüfungen.
Gleichzeitig entwickeln Cheat-Anbieter ihre Methoden weiter. EA hat sein System zuletzt etwa um Schutz gegen DMA-Hardware, manipulierte Eingabegeräte, Makro-Software und synthetische Eingaben erweitert. Der Publisher spricht selbst von einem dauerhaften Katz-und-Maus-Spiel.
Interessant ist deshalb weniger die Frage, ob Secure Boot Cheating „besiegt“. Spannender ist, wie weit sich die Voraussetzungen für ein PC-Spiel insgesamt verändert haben. Früher musste der Rechner vor allem genug Leistung liefern. Bei manchen Multiplayer-Titeln kommt heute eine zweite Bedingung dazu: Das System muss auch den Sicherheitsanforderungen des jeweiligen Anti-Cheat-Systems entsprechen.
Der Kampf gegen Cheater beginnt deshalb bei einigen Spielen längst nicht mehr erst im Match. Er beginnt schon beim Hochfahren des PCs, lange bevor überhaupt ein Hauptmenü zu sehen ist.
[…] weder Game Pass noch Battlefield 6 besitzt, kann das Spiel ebenfalls ausprobieren: Vom 15. bis 19. Oktober ist der Multiplayer auf […]