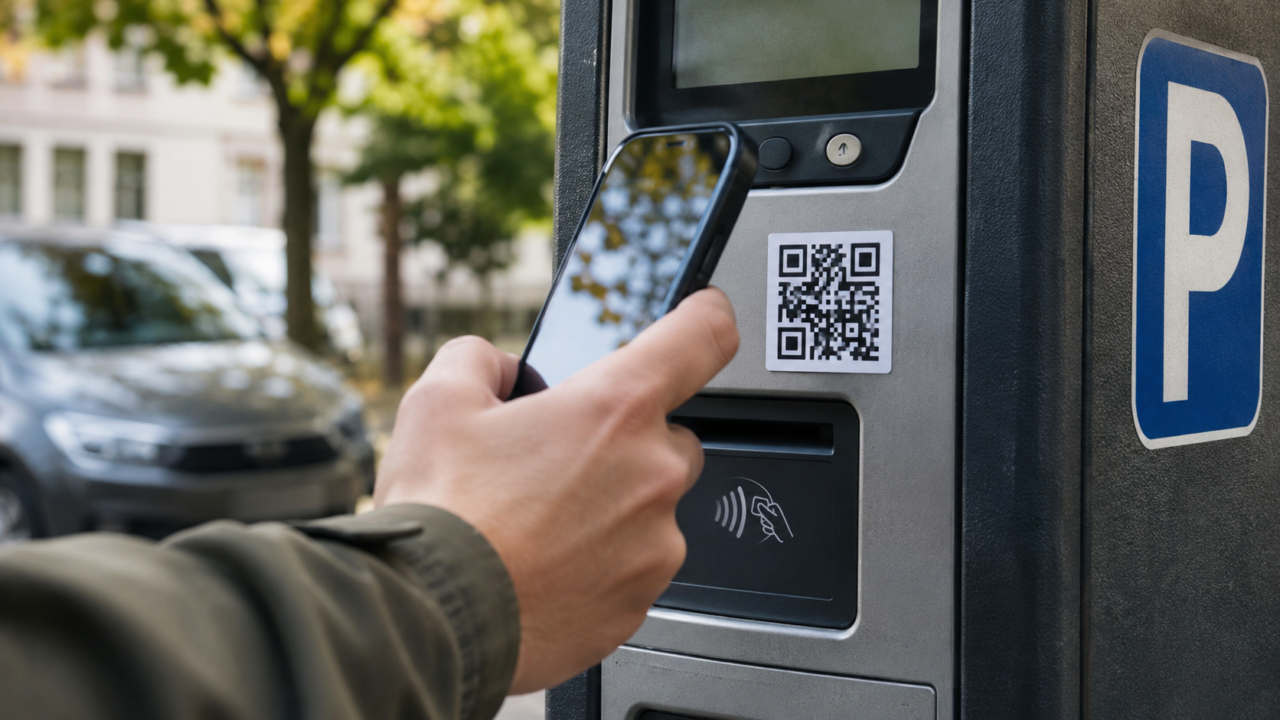
Ein Auto abstellen, den QR-Code am Parkautomaten scannen und die Gebühr bezahlen. Eigentlich eine Sache von wenigen Sekunden. In Linz hätte genau das im April 2026 teuer werden können. Unbekannte hatten an mehreren Parkautomaten die offiziellen QR-Codes mit gefälschten Aufklebern überklebt. Wer darüber bezahlen wollte, landete auf einer betrügerischen Internetseite, die bei der Registrierung plötzlich 250 Euro verlangte.
Die Stadt ließ die manipulierten Codes entfernen und erstattete Anzeige. Die Betrugsmasche dahinter heißt Quishing. Sie funktioniert mit einem einfachen Trick: Der QR-Code sieht harmlos aus, aber niemand erkennt auf den ersten Blick, welche Internetadresse sich dahinter verbirgt.
Ein Aufkleber, der auf die falsche Seite führt
QR-Codes begegnen uns inzwischen fast überall. Auf Speisekarten, Parkautomaten, Veranstaltungstickets oder an Ladesäulen für Elektroautos. Das Smartphone kurz daraufhalten, den angezeigten Link antippen und schon öffnet sich die passende Internetseite.
Genau diese Gewohnheit nutzen Betrüger aus. Statt einen verdächtigen Link per SMS zu verschicken, verstecken sie ihn in einem QR-Code. Der Begriff Quishing setzt sich aus QR-Code und Phishing zusammen. Gemeint ist der Versuch, über gefälschte Internetseiten an vertrauliche Informationen oder Geld zu gelangen.
Dafür müssen die Täter nicht einmal einen Parkautomaten hacken. Es reicht, einen eigenen QR-Code auszudrucken und über den echten zu kleben.
Die verlinkte Seite kann anschließend aussehen wie das offizielle Bezahlportal. Mit passenden Farben, einem bekannten Logo und einem Formular für Kreditkartendaten. Wer dort seine Zahlungsdaten eingibt, gibt sie an die Betreiber der gefälschten Seite weiter.
Der Fall in Linz ist kein Einzelfall. Auch andernorts wurden bereits manipulierte QR-Codes entdeckt. In Deutschland warnte die Polizeiliche Kriminalprävention der Länder und des Bundes am 16. Oktober 2026 ausdrücklich vor Quishing.
Die Falle steckt längst nicht mehr nur am Parkautomaten
Auch gefälschte Briefe, E-Mails und Paketbenachrichtigungen können QR-Codes enthalten. Angeblich muss ein Bankkonto bestätigt, eine Sendung freigegeben oder eine zusätzliche Gebühr bezahlt werden. Wer den Code scannt, landet auf einer Seite, die wie das offizielle Portal einer Bank oder eines Versanddienstleisters aussieht.
Gerade bei Paketnachrichten kann das überzeugend wirken. Wer tatsächlich auf eine Bestellung wartet, rechnet möglicherweise mit zusätzlichen Versandkosten oder Einfuhrabgaben. Solche Gebühren können durchaus rechtmäßig sein, wie wir in unserem Artikel über die neuen EU-Gebühren bei Temu und Shein erklären.
Eine unerwartete Zahlungsaufforderung sollte man deshalb direkt beim Händler oder Versanddienstleister überprüfen und nicht über den QR-Code aus der Nachricht.
Ist schon das Scannen eines QR-Codes gefährlich?
Nicht unbedingt. Wer einen manipulierten QR-Code scannt, verliert dadurch normalerweise noch kein Geld. Meist beginnt der eigentliche Betrug erst, wenn persönliche Daten eingegeben, eine Zahlung bestätigt oder eine schädliche Anwendung installiert wird.
Trotzdem sollte man sich nicht darauf verlassen, dass eine Internetseite sicher ist, nur weil sie professionell aussieht.
Den wichtigsten Hinweis liefert deshalb die Internetadresse, die das Smartphone nach dem Scannen anzeigt. Sie sollte tatsächlich zum jeweiligen Anbieter gehören. Schon ein vertauschter Buchstabe oder eine ungewöhnliche Domain kann auf eine Fälschung hindeuten.
Dabei hilft auch das kleine Schloss-Symbol im Browser nicht unbedingt weiter. Es zeigt lediglich an, dass die Verbindung verschlüsselt ist. Auch betrügerische Internetseiten können eine solche Verbindung verwenden.
Woran erkennt man einen gefälschten QR-Code?
Einen manipulierten QR-Code kann man nicht immer erkennen. Besonders auf öffentlichen Automaten gibt es aber einige Warnzeichen:
- Aufgeklebte Codes: Wirkt der QR-Code nachträglich angebracht? Ist darunter ein weiterer Aufkleber erkennbar?
- Verdächtige Zahlungsaufforderungen: Werden plötzlich hohe Beträge, Kreditkartendaten oder Bankzugänge verlangt, obwohl man nur eine kleine Parkgebühr bezahlen möchte?
- Künstlicher Zeitdruck: Fordert eine Nachricht dazu auf, innerhalb weniger Minuten einen QR-Code zu scannen, weil sonst das Konto gesperrt wird?
Gerade der letzte Punkt erinnert an andere Betrugsversuche im Internet. Auch unser Black-Friday-Ratgeber zu Fake-Shops und Scheinangeboten erklärt, warum man bei ungewöhnlichen Zahlungsaufforderungen und künstlichem Zeitdruck vorsichtig sein sollte.
Wer unsicher ist, sollte den QR-Code nicht verwenden. Bei Parkgebühren und Ladesäulen ist es häufig möglich, die offizielle App des Anbieters direkt zu öffnen oder die Internetadresse selbst einzugeben.
Was tun, wenn man bereits einen falschen QR-Code gescannt hat?
Zunächst kommt es darauf an, was nach dem Scannen passiert ist.
Wurde lediglich eine verdächtige Internetseite geöffnet, ohne Daten einzugeben oder etwas herunterzuladen, reicht es normalerweise aus, die Seite wieder zu schließen.
Wer bereits Kreditkartendaten eingegeben oder eine verdächtige Zahlung bestätigt hat, sollte sofort seine Bank kontaktieren und die betroffene Karte gegebenenfalls sperren lassen. In Deutschland steht dafür rund um die Uhr auch der Sperr-Notruf 116 116 zur Verfügung, sofern der Kartenanbieter angeschlossen ist. In Österreich und der Schweiz ist die jeweilige Bank oder der Kartenanbieter der richtige Ansprechpartner.
Wurden Passwörter weitergegeben, sollten diese sofort über die offizielle Website geändert werden. Wer dasselbe Passwort für mehrere Konten verwendet, muss es auch dort ersetzen. Zusätzlich sollte, wo möglich, die Zwei-Faktor-Authentifizierung aktiviert werden.
Wer Opfer eines Betrugs geworden ist, sollte außerdem Beweise sichern und Anzeige bei der Polizei erstatten. Hilfreich sind Screenshots, die verdächtige Internetadresse und Angaben dazu, wo der manipulierte QR-Code angebracht war.
Der eigentliche Trick beim Quishing liegt darin, dass ein gewöhnlicher Aufkleber Vertrauen erzeugt. Wer einen QR-Code an einem offiziellen Automaten sieht, geht schnell davon aus, dass auch die dahinterliegende Internetseite dazugehört.
Dabei entscheidet nicht der Ort, an dem der Code klebt, über seine Sicherheit. Entscheidend ist, wohin er führt.

Offene Diskussion
Diskussion starten
Teilen Sie Kontext, Korrekturen und durchdachte Perspektiven. Bleiben Sie hilfreich, konkret und respektvoll.